Vezetői döntés nélkül az AI-képzés nem hoz eredményt
Az AI-képzés üzleti döntéshez és méréshez kötve hoz eredményt, különben újratervezés és rejtett kockázat a vége.
Tíz fókuszterület rajzolódik ki NIS2 audit után a hazai gyakorlatban
A „NIS2 audit” alatt a hazai implementáció szerinti megfelelőségi értékelésekre és ellenőrzésekre utaló összefoglaló tíz fókuszterületet jelöl ki a hiányosságok rendezésére és a bizonyítható megfelelés erősítésére.
A CRM üzleti tudássá és kiemelt kockázati felületté vált
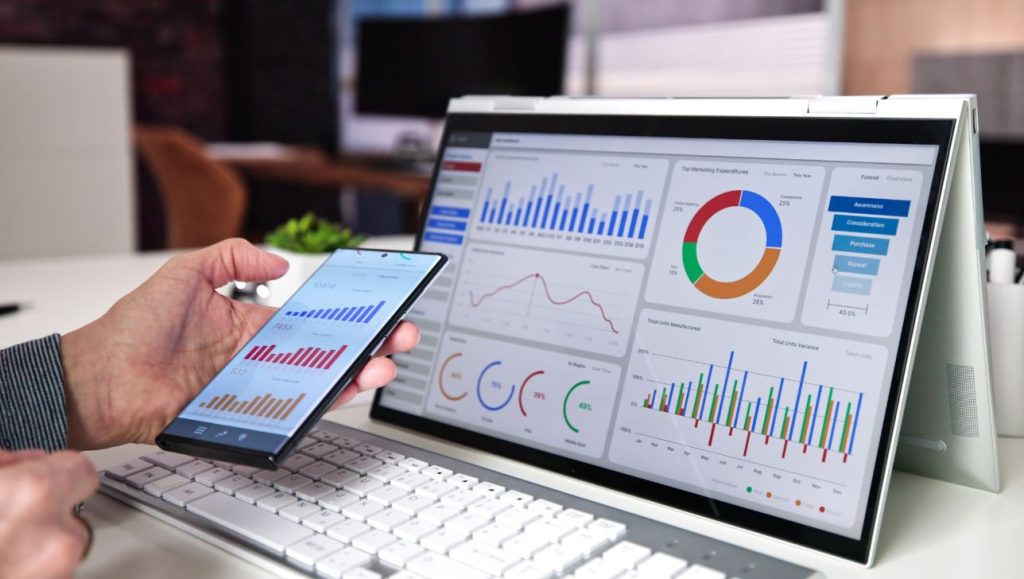
A CRM-rendszerek az érzékeny ügyfél- és üzleti adatok központi tárhelyei is. A nem megfelelő jogosultságkezelés komoly üzleti és kiberbiztonsági kockázatot jelenthetnek.
Az MI önállóságának határa a visszafordíthatóság
Az AI automatizáció térnyerése mellett a visszafordíthatatlan vagy nehezen korrigálható lépések emberi felügyelete továbbra is kulcsfontosságú.
A leállás ára: Mit veszítünk egy napnyi kieséssel?
A digitális világban egy IT incidens következményei drámaiak; akár 17 millió forint veszteség is származhat egy napnyi leállásból.
Erősödik a governance szerepe a vállalatirányításban és GRC-ben a magyar gyakorlatban
A governance súlya nő a vállalatirányítás és GRC területén a kiberkockázatok és AI-használat miatt, derül ki a DIG-IT korábbi tudósításaiból.
ERP rendszer: az adat- és kockázatkezelés központja
Szerkesztőségi értelmezésünk szerint az ERP az adat- és kockázatkezelés csomópontjává válik a CRM- és cégadat-integrációk nyomán.