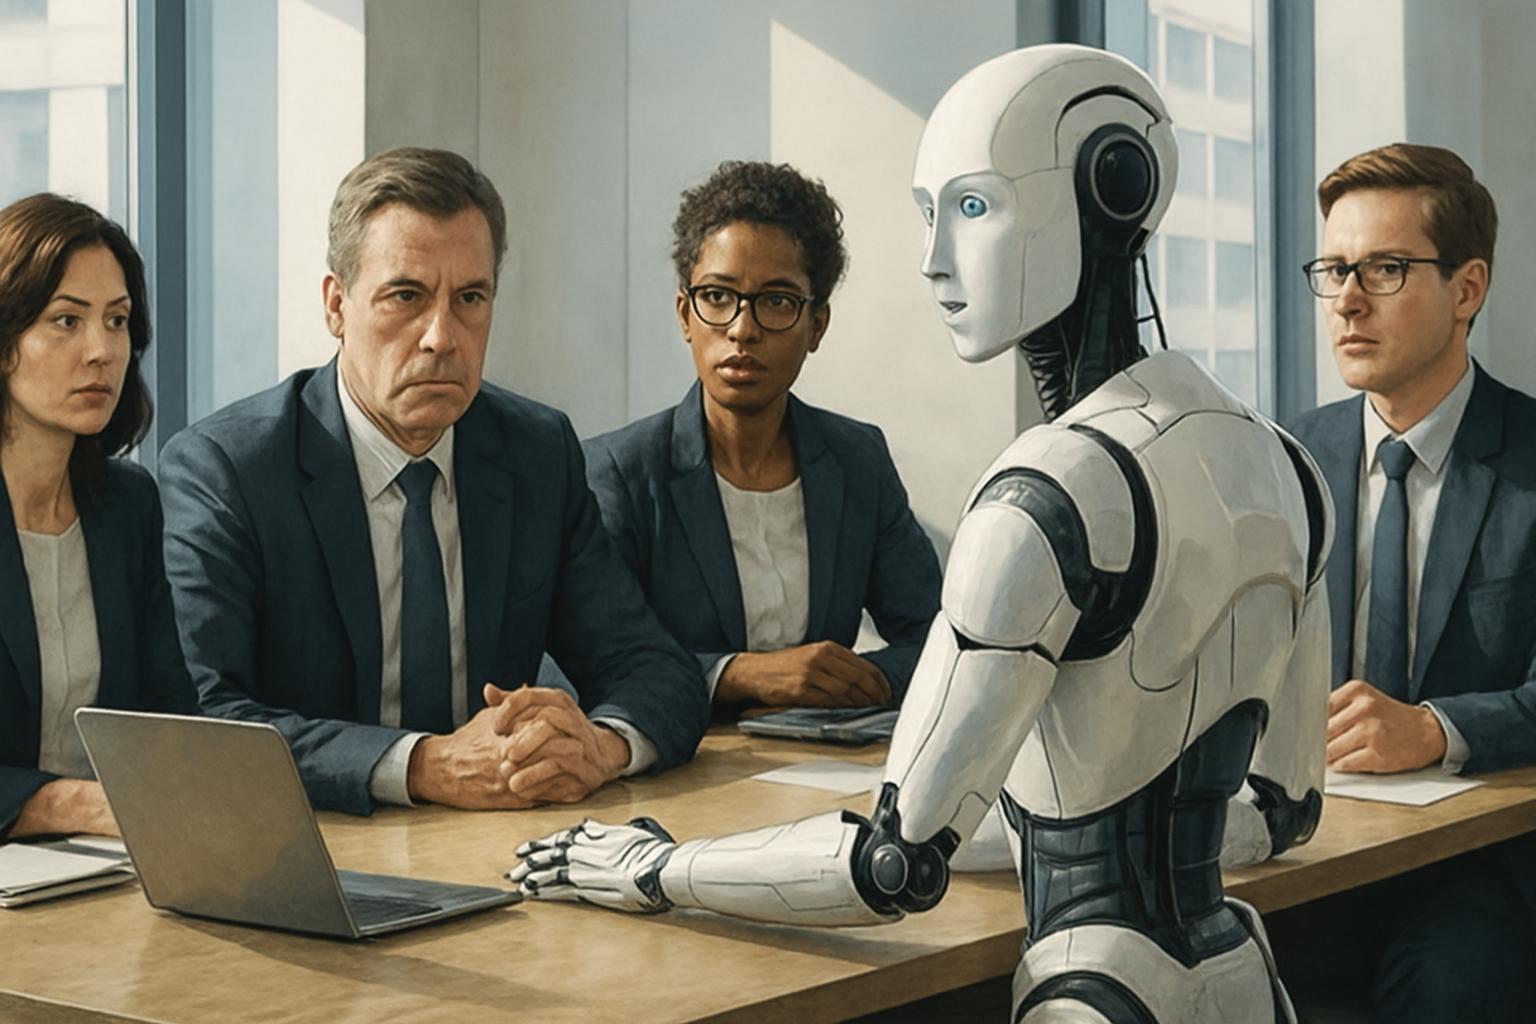
Az AI automatizáció új felelősségi határokat rajzol az IT-üzemeltetésben – a Delta Technology szakértői szerint
Összefoglaló
- A beszélgetés szerint az automatizáció és az emberi döntés határát a kockázat, a visszafordíthatóság és a felelősség dinamikus mérlegelése jelöli ki.
- Jól strukturált, naprakész adatok mellett magasabb autonómia engedhető meg; visszafordíthatatlan vagy drágán javítható lépésekhez emberi kontroll szükséges (példaértékű megbízhatósági küszöb: 99,9%).
- Az AI nem feltétlenül hoz „jobb” döntéseket, de több mintázatot észlel; a felelősség nem ruházható át a szoftverre.
- A beszélgetés NIS 2/DORA kontextusban governance-szempontként emelte ki az átláthatóságot, az egyértelmű eszkalációs rendet és a szerepkörök rögzítését (nem jogi tanács).
BUDAPEST, október 3. (DIG-IT) – Az AI automatizáció térnyerése új kérdéseket vet fel az IT-üzemeltetésben: hol a határ a technológia autonómiája és az emberi felelősség között? A DIG-IT Podcast 4. évadának 25. részében Személyi László és Szekér Zoltán vendégei, Bakos Róbert és Tóth István (Delta Technology Zrt.) több nézőpontból is körbejárták a témát – a vezérigazgatói és az IT-üzemeltetési fókusz különbségeitől a kockázati küszöbökön át az AI-rendszerek felügyeletéig.
A beszélgetés bővebb összefoglalója elérhető itt: IT üzemeltetés és automatizáció – hol húzódik az emberi felelősség és az AI határa?
Két fókusz, egy felelősség: vezérigazgatói és IT-szemlélet
A műsor szerint a felsővezetői szint a pénzügyi következményeket, a piaci realitásokat és a növekedési lehetőségeket értékeli, míg az IT-üzemeltetés a rendszerek tényleges állapotát, a technológiai korlátokat és a megvalósíthatóságot tartja szem előtt. A nézőpontok kiegészítik egymást: a stratégiai célok és az operatív realitás egyaránt nélkülözhetetlen a jó döntésekhez (03:21–04:21).
A műsorvezetők megjegyezték, hogy a vállalati döntéshozatal gyakran több funkció (jog, pénzügy, vezérigazgató) között zajlik, miközben az IT olykor később kerül bevonásra; ez rámutat az együttműködés, a közös nyelv és a felelősségi körök tisztázásának jelentőségére (06:23–).
Hol a határ az automatizáció és az emberi döntés között?
A kockázati határ a beszélgetés szerint nem fix vonal, hanem dinamikus mérlegelés eredménye, amelyben a személyes és a vállalati felelősség egyaránt szerepet kap. A kulcstényező a visszafordíthatóság és a javítás költsége/időigénye: ahol a hiba gyorsan és olcsón korrigálható, szélesebb tér nyílhat az automatizáció előtt; ahol nem, ott emberi kontroll szükséges (04:21–05:21).
A döntésminőség szempontjából az adatminőség kritikus: jól strukturált, naprakész adatok mellett magasabb autonómia engedhető meg. A beszélgetés egy példaként említett magas megbízhatósági küszöbre (pl. 99,9%) hivatkozott: ez alatt a rendszernek emberi szintre kell eszkalálnia (05:21–06:23). A megközelítés lényege, hogy technikai lépés és üzleti döntés nem mindig válik el élesen: egy adattörlés, egy rendszerizoláció vagy egy üzletileg kritikus rendszer leállítása kontextustól függően üzleti döntésnek minősülhet, ezért a felelősségi és eszkalációs rend előzetes kijelölése kiemelt jelentőségű (05:21–06:23).
„Human-in-the-loop” akkor, amikor a következmény drága vagy végleges
A beszélgetés alapján az emberi felügyelet ott marad nélkülözhetetlen, ahol a döntés visszafordíthatatlan következményekkel járhat, vagy a helyreállítás költsége/időigénye üzletileg már nem elfogadható. A gyakorlatban ez azt jelenti, hogy a rendszerek autonómiája a döntési pontok kockázatának függvényében fokozatosan korlátozott: triviális műveletek automatizálhatók, de a magas kockázatú pontokon az AI legfeljebb javaslatot ad, és az ember hagyja jóvá.
AI, felelősség és a „fekete doboz” kérdésköre
A műsor szerint az AI-alapú rendszerek nem feltétlenül hoznak jobb döntéseket, mint a szabályalapú megközelítések, ugyanakkor nagyságrendekkel több mintázatot és összefüggést képesek észrevenni. A felelősség azonban nem ruházható át a gépre vagy a szoftverre – ez a gondolat a teljes beszélgetés egyik visszatérő eleme.
A szabályozási és megfelelési környezet (többek között NIS 2 és DORA) kapcsán a műsor governance-szempontból az átláthatóságot, a magyarázhatóságot és a pontos eszkalációs protokollokat emelte ki mint olyan elemeket, amelyeket a vállalati szabályzatok (policy-k) rögzíthetnek. A megfogalmazás a műsor értelmezése, nem minősül jogi tanácsnak: a hangsúly azon van, hogy a szervezetek az általános kockázatkezelési, incidenskezelési és naplózási elvárásokkal összhangban belső átláthatóságot és magyarázhatóságot kérnek számon az AI-t igénybe vevő folyamatokban.
Reputációs és adatvédelmi kockázatok: miért kell óvatosnak lenni a publikus AI-eszközökkel?
A beszélgetés kitért arra is, hogy a publikus AI-eszközök óvatlan használata – például bizalmas információk bevitele – közvetlenül adatvédelmi és reputációs kockázatot teremthet a vállalat számára. Emellett a téves vagy félrevezető kimenetek üzleti kárt okozhatnak. Ezért az új AI-szolgáltatások bevezetése előtt a pilotprojektek és a kontrollált tesztelés a beszélgetés szerint indokolt lépésnek számítanak.
Döntési keretek az üzemeltetésben: kockázat, adatminőség, eszkaláció
A műsor alapján jól körülírhatók azok a gyakorlati keretek, amelyek mentén az IT-üzemeltetés automatizációs stratégiája kialakítható:
- Adatminőség és megbízhatósági küszöb: jól strukturált és naprakész adatok esetén magasabb autonómia képzelhető el; alacsonyabb megbízhatóság mellett az AI inkább támogató szerepben marad (04:21–05:21).
- Visszafordíthatóság és helyreállítási költség: ahol a hiba gyorsan és olcsón javítható, ott az automatizáció kockázata kezelhetőbb; visszafordíthatatlan lépéseknél emberi jóváhagyásra van szükség (05:21–06:23).
- Eszkalációs rend és szerepek: a technikai műveletek és az üzleti döntések határán előre kijelölt eszkalációs utakra van szükség (pl. adattörlés, izoláció, kritikus rendszerleállítás – kontextusfüggően üzleti döntésként kezelve).
Ezek a szempontok a beszélgetés értelmezésében segíthetnek abban, hogy az AI azokon a pontokon nyerjen autonómiát, ahol ez üzletileg indokolt és biztonságos, miközben a magas kockázatú döntések emberi kontroll alatt maradnak.
Vezetői kitekintés: gyorsaság vs. kockázatkezelés
A sebesség és a kockázatkezelés feszültsége a beszélgetés szerint az üzemeltetés egyik legnehezebb dilemmája. Ahol az időtényező kritikus – például incidensek elsődleges triage-ánál –, az automatizáció és az AI értéke nagy; ugyanakkor a végleges vagy drágán javítható döntéseknél az emberi ellenőrzés szükséges. Ez a megkülönböztetés nem az AI szerepének „degradálása”, hanem következményalapú kockázatkezelés: az üzleti hatások fényében dől el, hogy mi maradjon automatizált és mi kerüljön emberhez (06:23–).
Készségek és szervezeti tanulás: mit vár a piac?
A műsorban elhangzott, hogy az IT-szakemberektől a kódolási tudás mellett a kritikus gondolkodás, az AI-rendszerek felügyelete és az erős soft skillek iránti igény nő. Az AI-eszközök csak akkor teremtenek üzleti értéket, ha a csapat képes az eszkalációs rend következetes betartására, a döntési pontok helyes minősítésére és a hibákból való gyors tanulásra.
Governance és megfelelés: hogyan illeszkedik ide a NIS 2/DORA?
A beszélgetés a NIS 2 és a DORA keretrendszerét olyan kontextusként említi, amelyben a szervezetek a kockázatkezelés, incidenskezelés és naplózás általános elvárásait összehangolják az AI-ra támaszkodó üzemeltetési folyamatokkal. A hangsúly a belső átláthatóságon, a szerepkörök és eszkalációs utak rögzítésén, valamint a döntések visszakövethetőségén van – mint bevett governance-gyakorlaton. Ez nem minősül jogi tanácsnak; a konkrét megfelelési kötelezettségeket minden szervezetnek a saját környezetében szükséges értelmeznie.
Kapcsolódó üzleti nézőpont: ipari automatizáció az M&A-stratégiákban
A Delta Group akvizíciós fókuszában az ipari automatizáció is megjelenik, összhangban az IT és az OT közeledésével; stratégiai befektetőként jellemzően 5–7 éves megtérülési horizonttal számolnak. Erről bővebben a kapcsolódó adás összefoglalója szól: Hogyan növekszik tőzsdei akvizíciókkal egy 35 éves IT-óriás?
Teljes adás és további forrás
A beszélgetés az alábbi időbélyegeknél érinti részletesebben a fentieket: a kockázati határ és adatminőség ( 04:21–05:21 ), a megbízhatósági küszöb és eszkaláció ( 05:21–06:23 ), a szerepek és az IT bevonása ( 06:23– ).
Az epizód YouTube-on: https://www.youtube.com/watch?v=v8bkVbJTT6Y és alternatív elérés: https://www.youtube.com/watch?v=n8pg7voibqE.
Részletes írásos összefoglaló: IT üzemeltetés és automatizáció – hol húzódik az emberi felelősség és az AI határa?
Írta: DIG-IT szerkesztőség